Claude中转 safeguard 误触发排查指南
V2EX Claude 节点的一篇讨论提到,用户切换模型后,让子**处理日常任务时连续多次触发 safeguard,而原先使用另一模型时很少遇到同类中断。单个社区样本不能证明某个模型的安全阈值普遍更严格,但它揭示了一个很实际的问题:当安全判断、工具权限和任务编排叠加在一起时,用户往往只看到“任务被拦截”,却不知道究竟是哪一层触发了限制。
Anthropic 的 Claude Code 资料说明,自动模式会通过分类器评估操作,风险较高的动作仍会被标记;权限系统还会结合提示注入检测、静态分析、沙箱和人工确认。遇到连续中断时,不应关闭安全机制或改写意图来规避判断。更有效的做法是缩小任务、保留证据,并把模型调用与本地工具执行分开排查。
先判断中断发生在哪一层
第一步是保留原始提示、模型名称、客户端版本、权限模式、子**配置和报错时间。不要只记录“触发 safeguard”,因为界面提示相近,原因可能完全不同。
如果模型在生成内容前就拒绝,重点检查任务描述和上下文;如果读取文件或执行命令时被拦截,重点检查工具权限;如果请求没有返回或出现状态码,则需要查看 API **、网络和上游服务日志。把三类问题分开,才能避免用更换模型去掩盖配置错误。
建立最小复现任务
复制原任务会把仓库内容、长对话和多步工具调用一起带入测试,难以判断触发条件。建议新建临时目录,只放入虚构数据和一个无敏感信息的小文件,然后把任务压缩为单一动作,例如读取文件、修改一行代码或运行一条无副作用的检查命令。
若最小任务可以完成,再逐项加入原来的上下文、文件范围、工具和子**。每次只增加一个变量,并记录结果。若最小任务仍被拦截,可在不改变真实意图的前提下重写含糊指令,明确允许的目录、禁止的操作和预期输出。
测试时不要加入生产密钥、客户数据或真实账号,也不要关闭证书校验、系统防护或组织策略。复现的目标是定位触发条件,不是证明能够绕过安全判断。
把大任务拆成可**步骤
子**往往会自行选择工具和执行顺序。一个同时包含“搜索、下载、修改、运行和发布”的请求,会产生更多需要判断的动作,也更难确认究竟哪一步触发限制。
可以先让模型给出只读计划,再依次批准检索、修改和测试。涉及**、凭据、删除、部署或账户操作时,单独创建步骤并保留人工确认。任务拆分后,即使某一步被拦截,也不会丢失已经完成的分析结果。
收紧子**和工具权限
为每个子**只开放完成任务所需的工具和目录。代码审阅**通常不需要部署权限,文档**不需要读取密钥文件,测试**也不应默认访问生产环境。
如果多次触发发生在自动模式,可暂时切换到需要人工批准的权限模式,观察具体动作和参数。不要直接把整类命令加入永久允许列表。只有在确认命令模式、工作目录和参数范围后,才考虑为重复且低风险的操作建立精确规则。
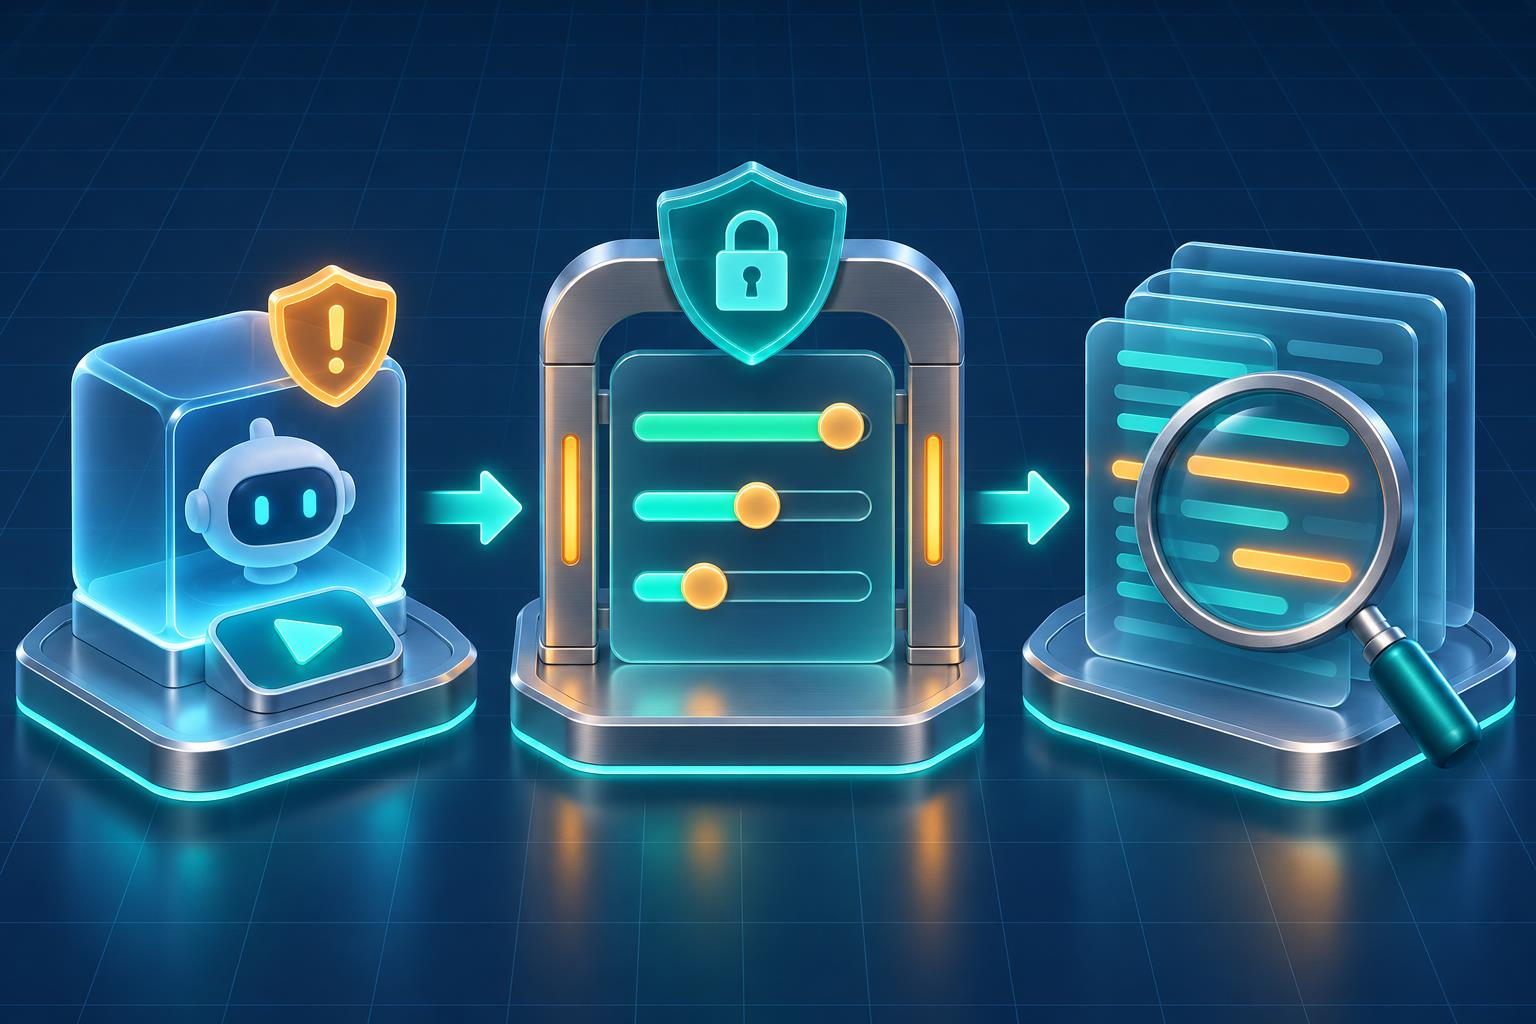
用对照测试区分模型差异和编排问题
在完全相同的虚构输入、工具权限和客户端版本下,分别运行两个模型,并保持温度、系统指令和子**定义一致。至少重复数次,记录中断发生在内容生成还是工具执行阶段。
如果只有某个模型稳定复现,可把最小案例提交给服务支持;如果两个模型都在同一工具步骤中断,更可能是权限或策略配置;如果结果不稳定,则需要检查长上下文、并发子**和外部服务状态。对照测试应使用合规任务,不应用于寻找安全规则的漏洞。
用统一**管理备用模型
生产工作流不宜把模型地址、密钥和重试逻辑散落在每台开发机上。统一 API **可以把调用入口固定下来,在保留安全边界的前提下,为已批准的模型设置主备路由、独立密钥和用量记录。
KingFlow AI提供兼容 OpenAI 与 Anthropic 协议的统一接入方式,现有工具可以通过替换 *ase **L 连接。对于需要 Claude中转 的团队,可以把模型调用集中到一个入口,并为不同项目分配密钥;当主模型因可用性或任务适配问题无法继续时,再按团队规则切换到已验证的备用模型。
这类 Claude中转站 只负责模型 API 路径,不能替代本地权限控制,也不应被用来规避 safeguard。选择 API中转 服务时,应先验证模型映射、错误码、超时、计费和日志策略;采用 API中转站 后,也要继续保留客户端版本、工具调用和人工批准记录。
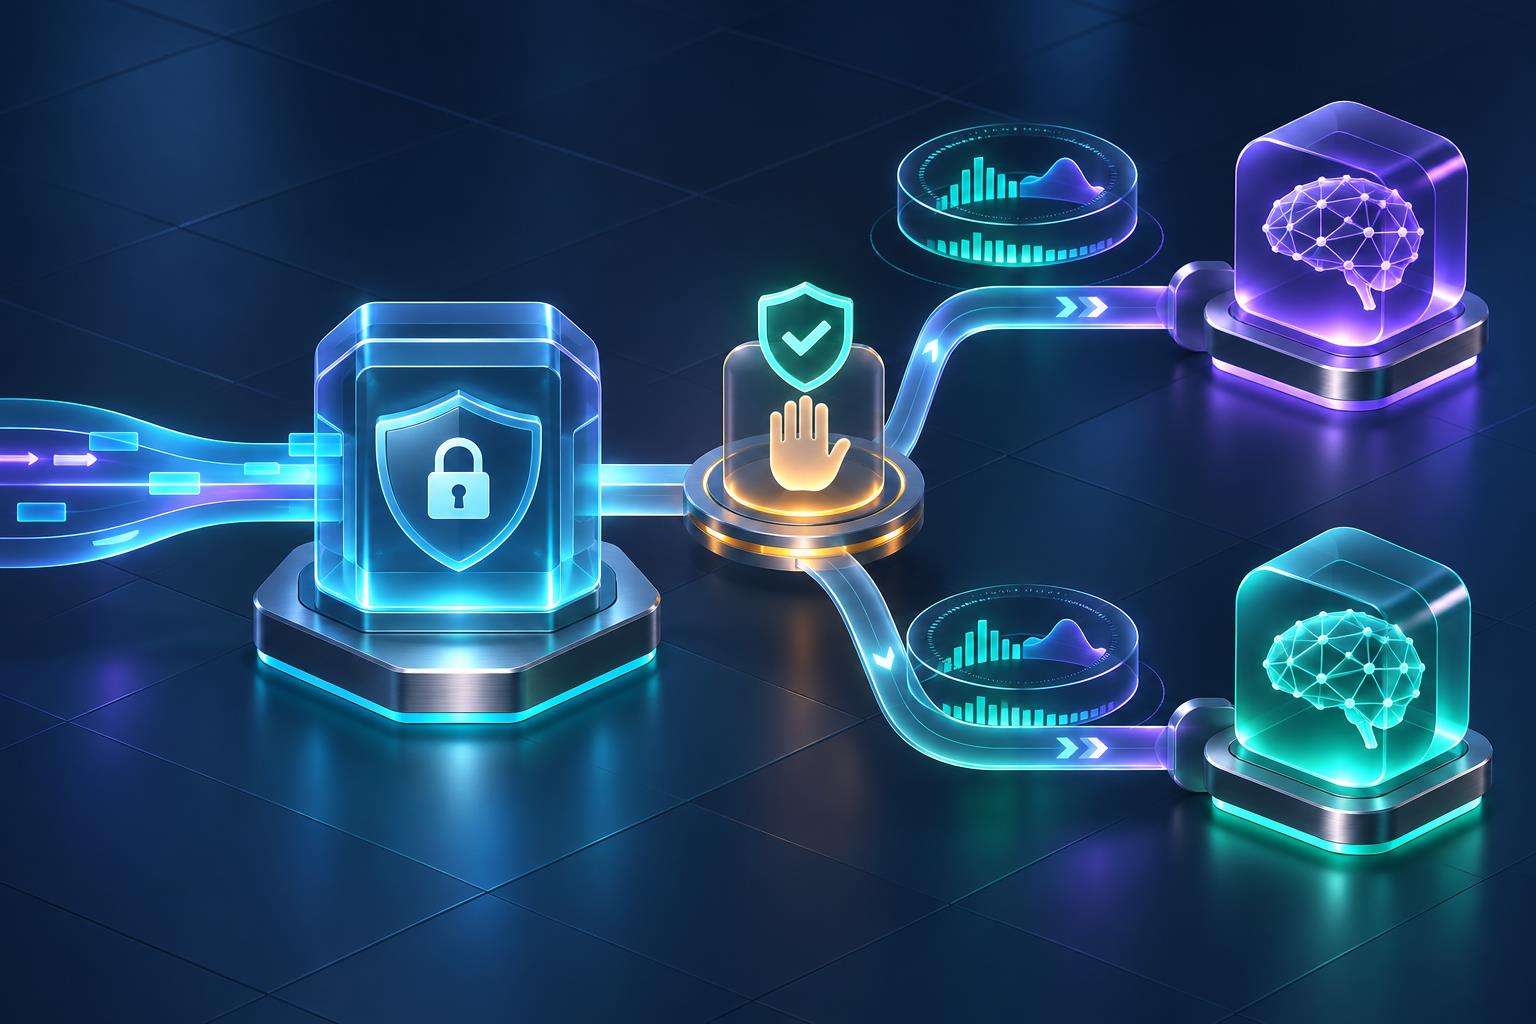
建立可回退的运行规则
团队可以为任务设置明确的回退条件。模型拒绝高风险请求时,应停止并人工复核,不自动换模型重试;普通代码任务因服务不可用、超时或已确认的误触发而中断时,可以在保持原始意图和权限范围不变的情况下切换备用模型。
每次切换都应记录任务编号、原模型、备用模型、触发原因、输入摘要和最终结果。对代码改动继续执行测试、静态检查和人工审阅,不能因为备用模型返回了答案就跳过验收。
十分钟排查清单
- 记录原始提示、模型、客户端版本、权限模式和完整错误信息。
- 判断中断发生在内容生成、工具权限还是 API 请求阶段。
- 使用虚构数据建立单一动作的最小复现任务。
- 每次只增加一个上下文、工具或子**变量。
- 把联网、修改、执行和发布拆成独立步骤。
- 将子**权限限制到必要目录和必要工具。
- 在相同条件下进行合规的跨模型对照测试。
- 为 API 路由配置主备模型、超时和可追踪日志。
- 对安全拒绝停止自动重试并交由人工复核。
- 对最终代码继续执行测试和人工验收。
结语
连续触发 safeguard 时,最有价值的信息不是“哪个模型更容易拦截”,而是可复现的触发步骤。把任务、权限、子**和 API 调用逐层拆开,才能判断问题来自安全决策、工具配置还是服务状态。统一**可以提升模型切换和用量管理的可控性,但安全边界仍应由明确权限、人工确认和结果验收共同维护。
 不用背着两台电脑跑 新加坡远程 Mac 让 Windows 用户随时接上 macOS
 别把白天耗在等待上 新加坡远程 Mac 如何接住持续构建和长任务
 Claude中转 联网工具隐私排查指南
 KingFlow AI Claude中转 PHP Guzzle 接入教程