Claude中转 **未启动时自动断网指南
V2EX Claude 节点的一篇讨论描述了一个很具体的风险:电脑重启后 Claude 桌面端自动打开,但 VPN 或**还没有启动,应用已经显示 App Un**aila*le。发帖人希望在忘记开**时,让 Claude 直接连不上网络,避免走到不符合预期的出口。
这类问题适合用“失败即拒绝”的思路处理。不要把希望寄托在看到错误页面之后再手动关闭应用,而应把启动条件、出站规则和回退路径分开设计:**健康检查通过才允许启动;检查失败时,应用没有可用的直连通道;需要继续开发时,另走明确配置的 API 入口。
先确定要保护的边界
桌面端、Claude Code、浏览器网页和插件可能使用不同的网络栈。只给浏览器设置**,不代表桌面应用和**进程也会走同一条路径;只修改系统 DNS,也不代表所有 IPv6、UDP 或缓存连接都被拦截。
先列出需要保护的进程和场景:桌面应用是否开机自启,Claude Code 是否由终端启动,是否存在自动更新器、嵌入式浏览器或插件。为每个入口记录正常**出口、直接出口和断网时的预期表现。
用启动门槛阻止误启动
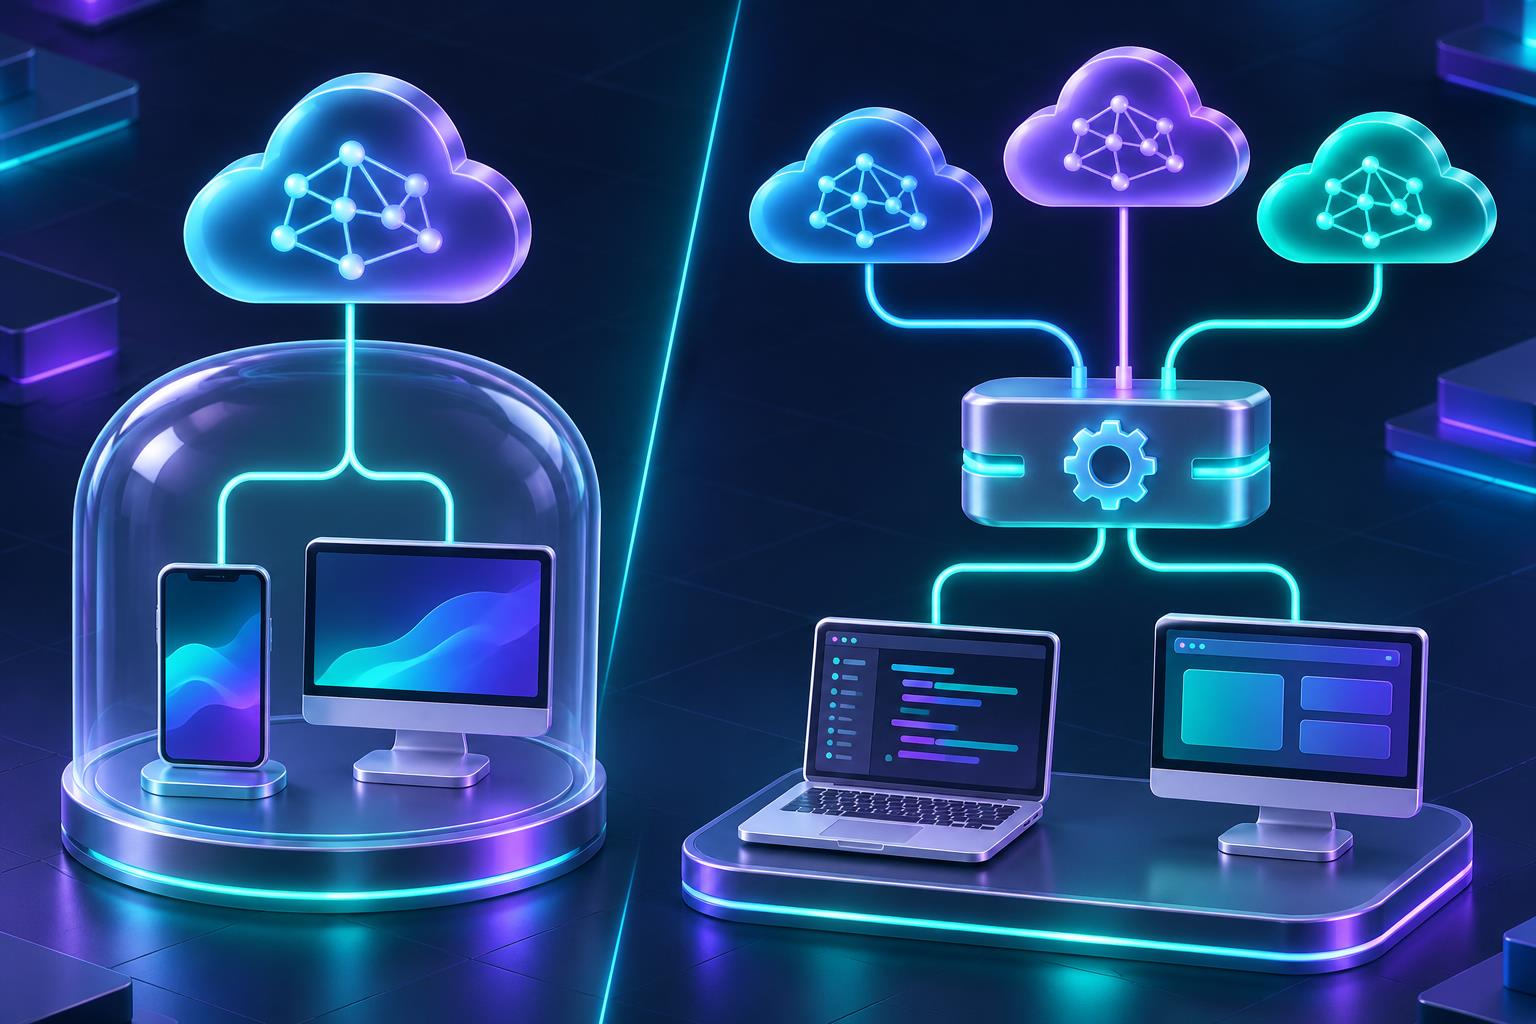
最直观的方案是关闭 Claude 桌面端的开机自启,再用一个启动门槛代替桌面快捷方式。门槛至少检查三件事:**进程已经运行、****端口可连接、通过**访问一个无敏感数据的健康检查地址成功。三项任意一项失败,就退出而不启动 Claude。
健康检查不要只测试本机端口。**端口能连通,不代表远端隧道已经建立;更可靠的检查应验证目标域名经**返回了预期状态,并记录检查时间和出口变化。不要把真实账户、会话令牌或业务请求当作健康检查内容。
Windows 可以把启动脚本、任务计划和应用快捷方式组合起来;**cOS 可以用登录项或脚本控制启动顺序。无论平台如何实现,都应把“**未就绪”当作正常状态,并给用户一个明确提示,而不是让应用先启动后再尝试修复。
增加应用级出站阻断
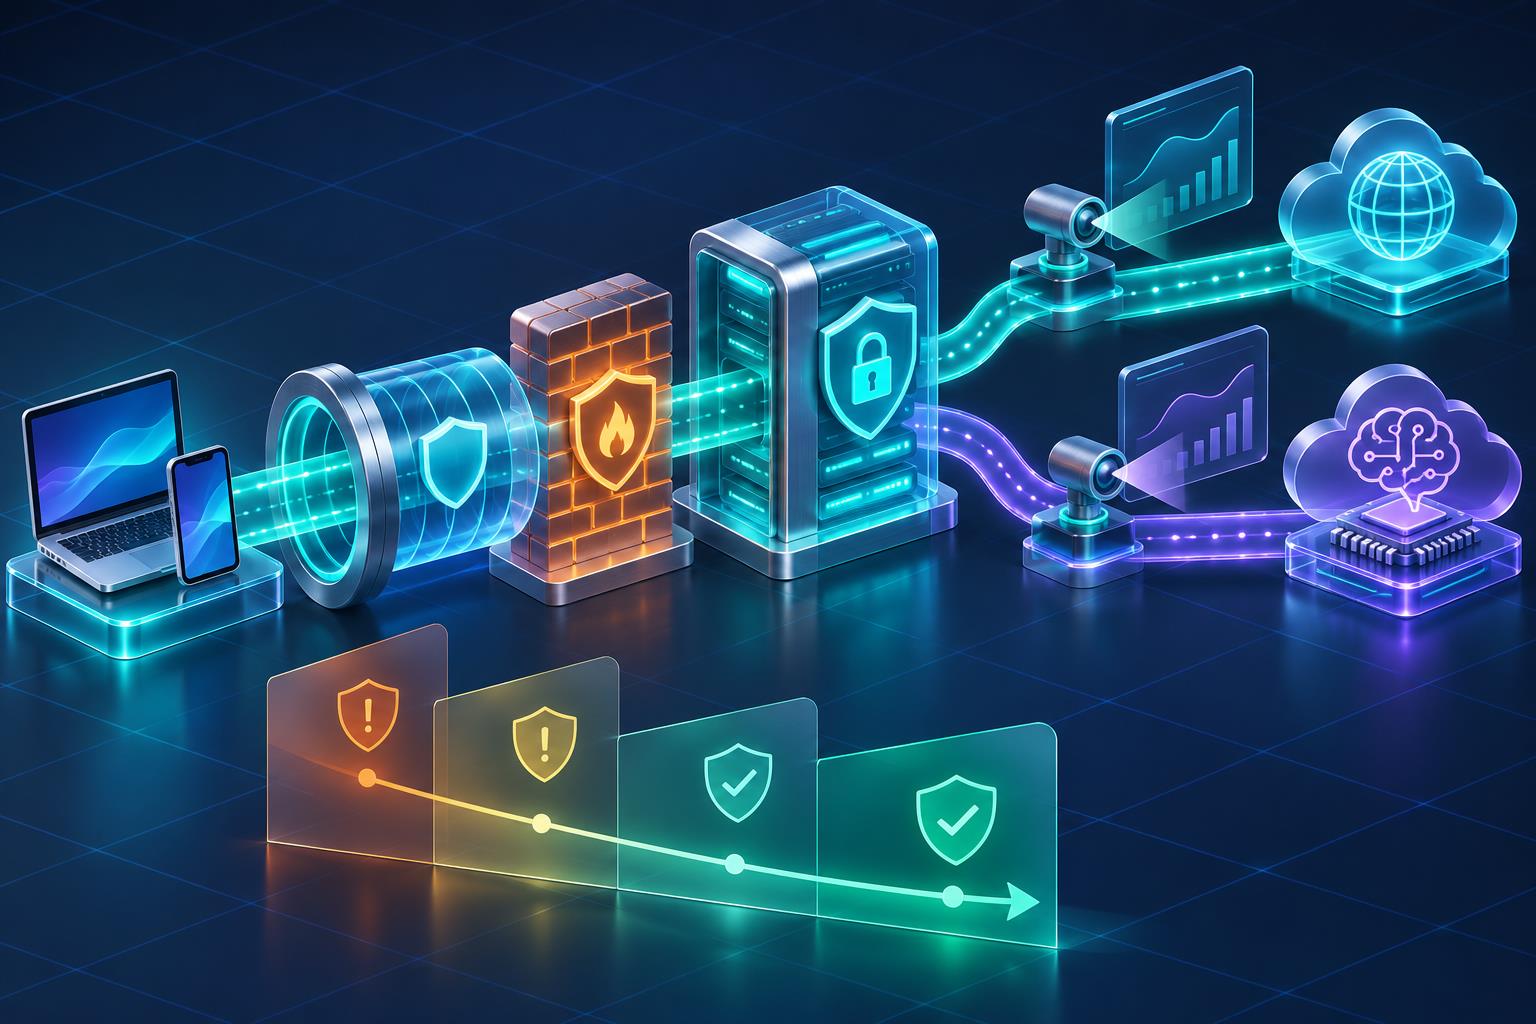
启动门槛只能防止常规误操作,不能覆盖应用被其他程序重新拉起、自动更新器单独运行或用户直接点击程序文件的情况。第二层应使用应用级出站规则,在**未准备好时阻止相关程序访问**。
Microsoft 的 Windows 防火墙文档说明,可以按程序创建出站阻断规则,也可以进一步限制协议、端口、地址和网络配置文件。默认允许出站流量的系统尤其需要显式补上这条规则。不要为了测试而关闭防火墙,应只调整目标程序的规则。
**cOS 的系统防火墙主要提供入站控制和按应用允许或阻止的选项。Apple 官方说明也提醒,某些系统服务、签名程序和由其他应用启动的进程可能拥有独立权限。若需要严格的出站失败闭环,应使用组织认可的网络过滤工具,并把更新器、子进程和嵌入式组件一并纳入规则。
域名规则可以用但不能单独依赖
V2EX 回复中有人建议把 Claude 相关域名强制走**,也有人建议直接把域名解析到本机。域名策略适合做路由和审计,但不应作为唯一的安全边界。应用可能使用新的域名、缓存地址、IPv6、QUIC 或第三方遥测服务,单纯维护一个静态列表容易漏项。
更稳妥的做法是:域名策略负责把已知请求送入**;出站防火墙负责阻止未经过**的程序直连;日志负责发现新增域名。每次客户端升级、**更换或网络环境变化后,都要重新观察实际连接,而不是假设旧规则仍然完整。
Claude Code 使用显式**
Anthropic 的 Claude Code 企业**文档说明,Claude Code 支持通过 ****S_PROXY 和 ****_PROXY 配置标准 **** 或 ****S **,同时明确指出不支持 SOCKS **,也不支持 NO_PROXY。文档列出的典型网络依赖包括 api.anthropic.com、statsig.anthropic.com 和 sentry.io,这些地址应按组织策略加入允许列表。
这套配置只对读取这些环境变量的 Claude Code 进程生效,不会自动覆盖桌面端、浏览器或其他插件。建议为 Claude Code 创建独立启动配置,启动前检查**变量、证书路径和**连通性;不要把带密码的** **L 写进脚本或提交到代码仓库。
用 API **建立清晰的替代路径
如果团队不需要桌面端界面,而是要让终端、IDE 或脚本稳定调用模型,可以把请求迁移到显式配置的 Claude中转。选择 Claude中转站 时,应确认客户端是否支持自定义 *ase **L、使用的协议、密钥权限、日志策略和失败时的行为。
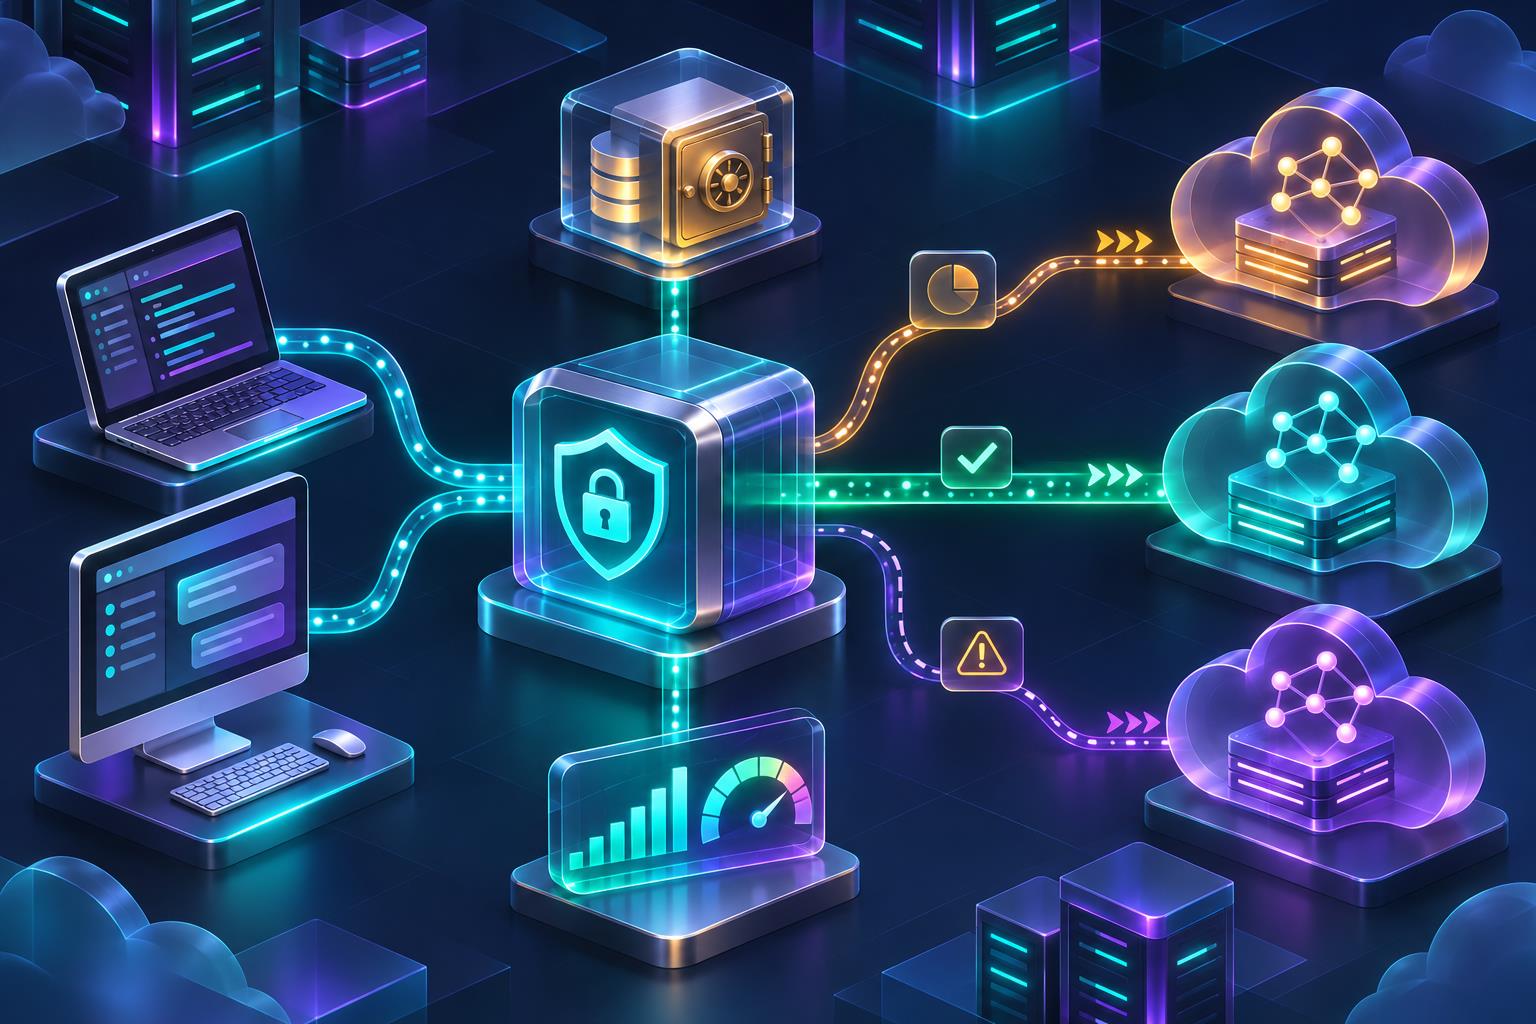
KingFlow AI 提供兼容 OpenAI 与 Anthropic 协议的统一 API **,并支持通过替换 *ase **L 接入终端、IDE、VS Code 扩展和桌面客户端。需要把模型调用从桌面应用中拆出来时,可以为 API中转 创建独立密钥,使用小额额度验证**健康检查、计费和响应稳定性。
使用 API中转站 不等于整台电脑自动获得**保护。只有配置了该 *ase **L 的客户端会走**,浏览器、更新器和其他应用仍需单独管理。因此 API **适合作为明确的业务出口,系统级断网和应用级出站策略仍然要保留。
设计一次**证的失败闭环
测试时不要只看 Claude 是否显示 App Un**aila*le。应在**开启、**关闭、**进程运行但隧道未建立、网络切换和电脑重启后自动启动五种状态下分别验证。每种状态都记录应用是否启动、DNS 请求去了哪里、TCP 或 TLS 连接是否出现、出口 IP 是否符合预期。
如果应用在**关闭时仍然能访问,先查是否有第二个进程、系统**例外、IPv6 直连或旧连接复用。若应用完全打不开但其他业务也被误伤,应缩小规则到具体程序和服务,不要用全局断网代替精细策略。
十步配置清单
- 关闭 Claude 桌面端的开机自启。
- 列出桌面端、更新器、Claude Code 和插件进程。
- 为**进程设置健康检查和启动超时。
- **未就绪时不启动目标应用。
- 为目标程序创建出站阻断或强制**规则。
- 把 IPv4、IPv6、DNS 和 QUIC 纳入测试范围。
- 按官方文档维护 API 和遥测域名允许列表。
- 为 Claude Code 单独配置 ****S_PROXY 和证书路径。
- API 调用使用独立密钥和小额额度,保留原配置便于回退。
- 在重启、升级和网络切换后重新执行五种状态测试。
结语
“忘记开**就断网”不是一个单独的开关,而是一组按层次配合的控制:启动门槛负责阻止误启动,出站规则负责阻止绕过,域名策略负责路由与审计,API **负责给终端和 IDE 提供清晰的业务出口。把这些规则做成可重复测试的失败闭环,才能真正降低桌面端自动联网带来的风险。
 网页上线前别只看 Chrome 一台远程 Mac 把 Safari 验证补上
 KingFlow AI API中转 C 17 libcurl 接入教程
 抱歉,你的余生我不奉陪了
 你的第三种爱情,我不奉陪了